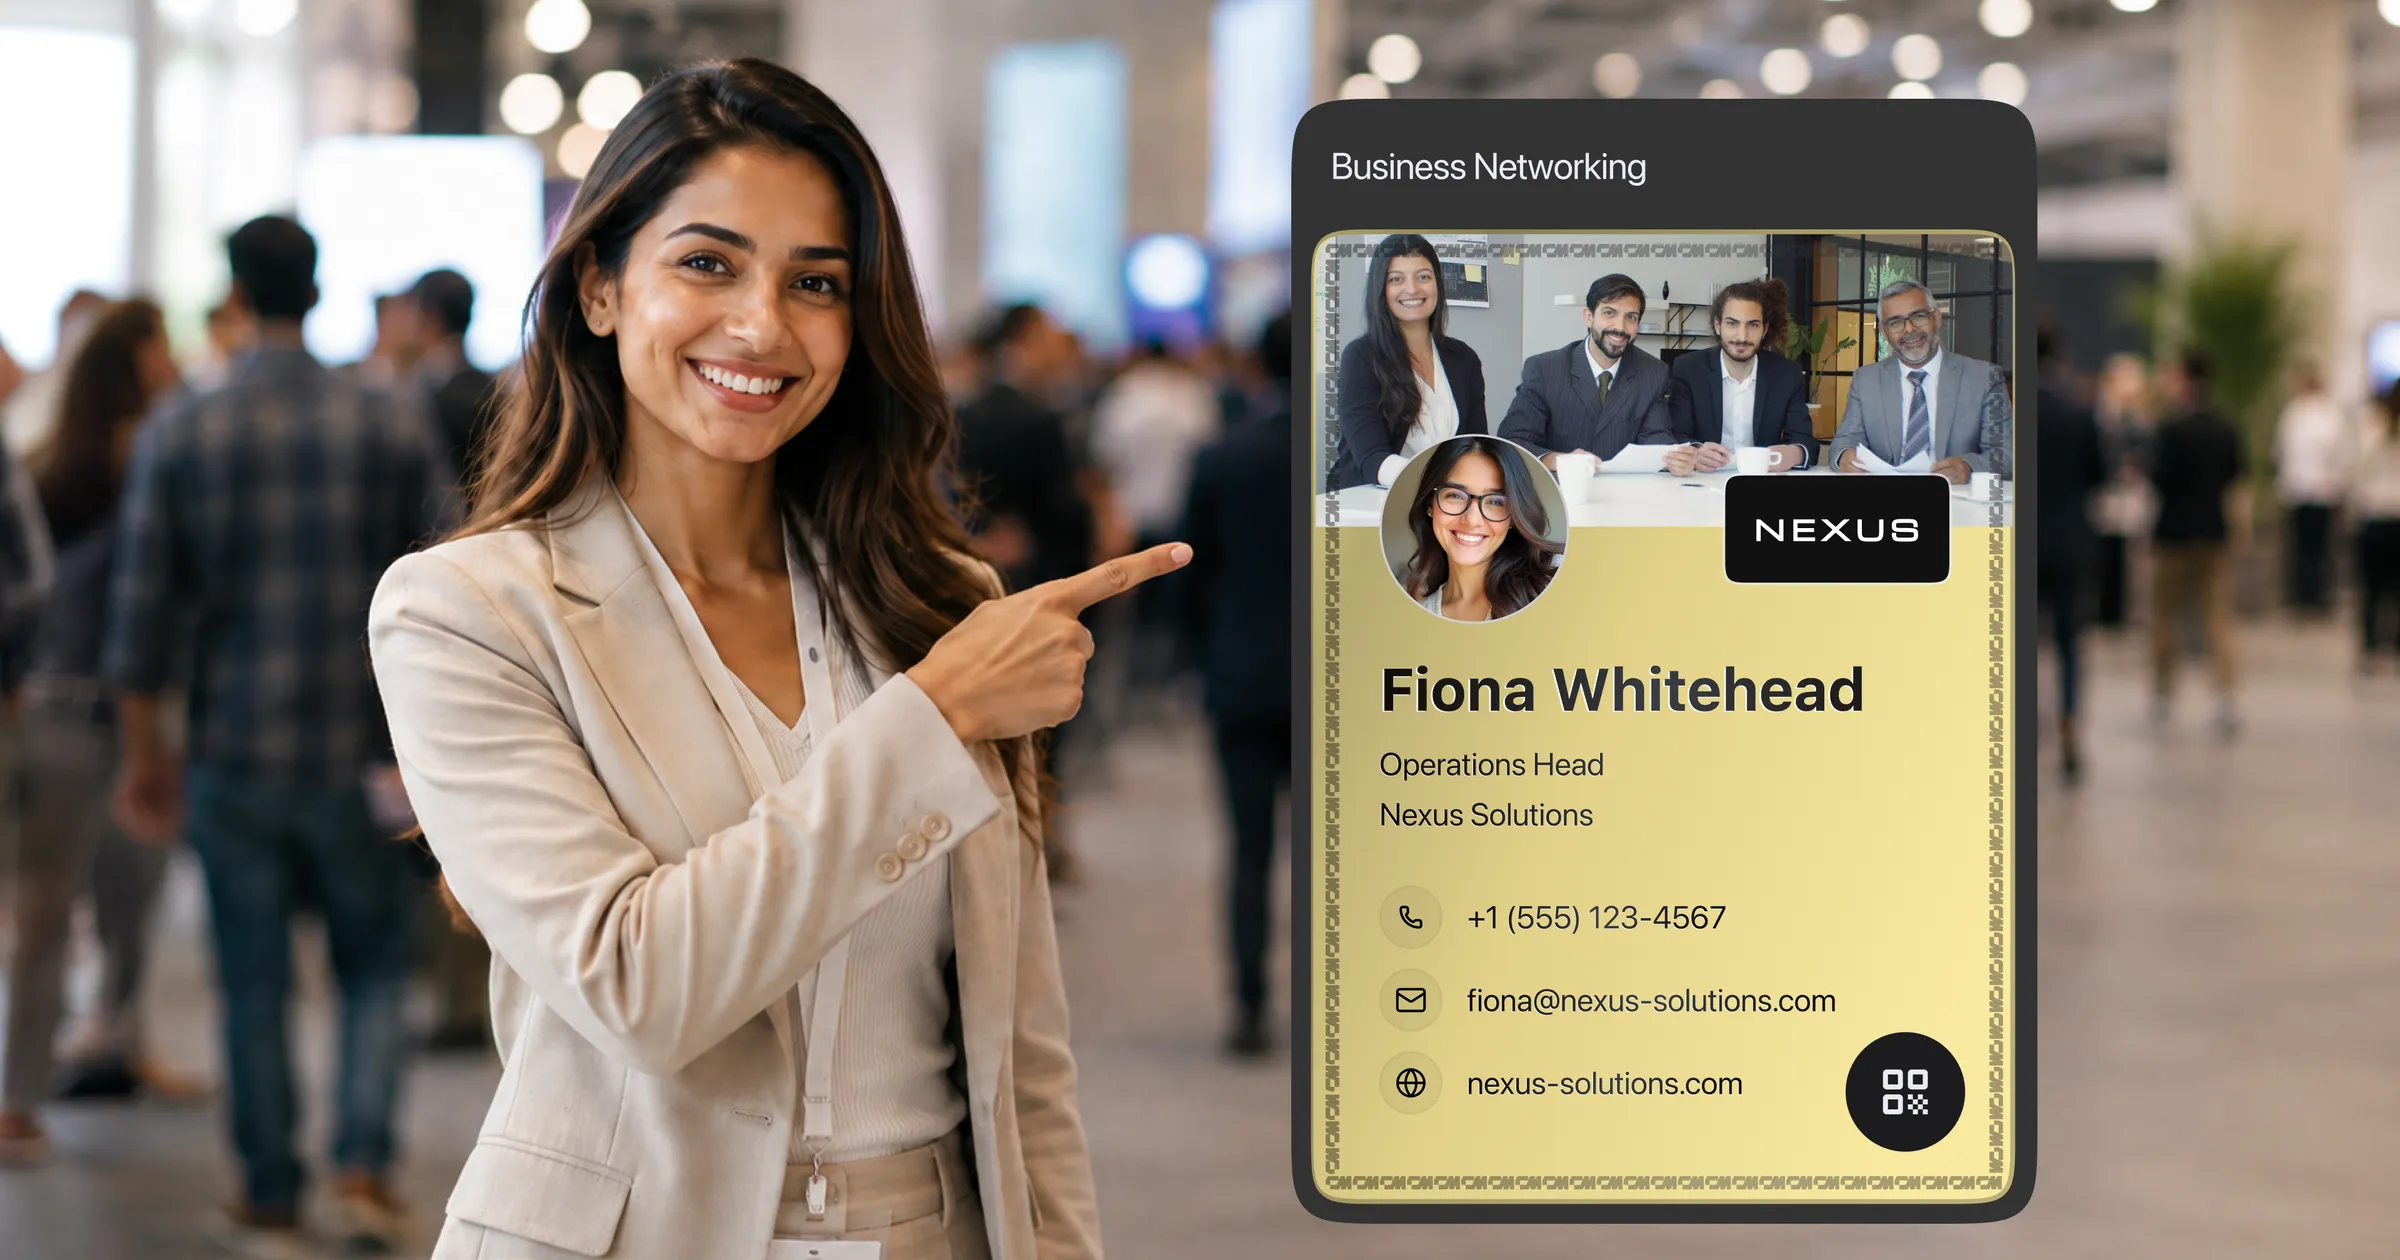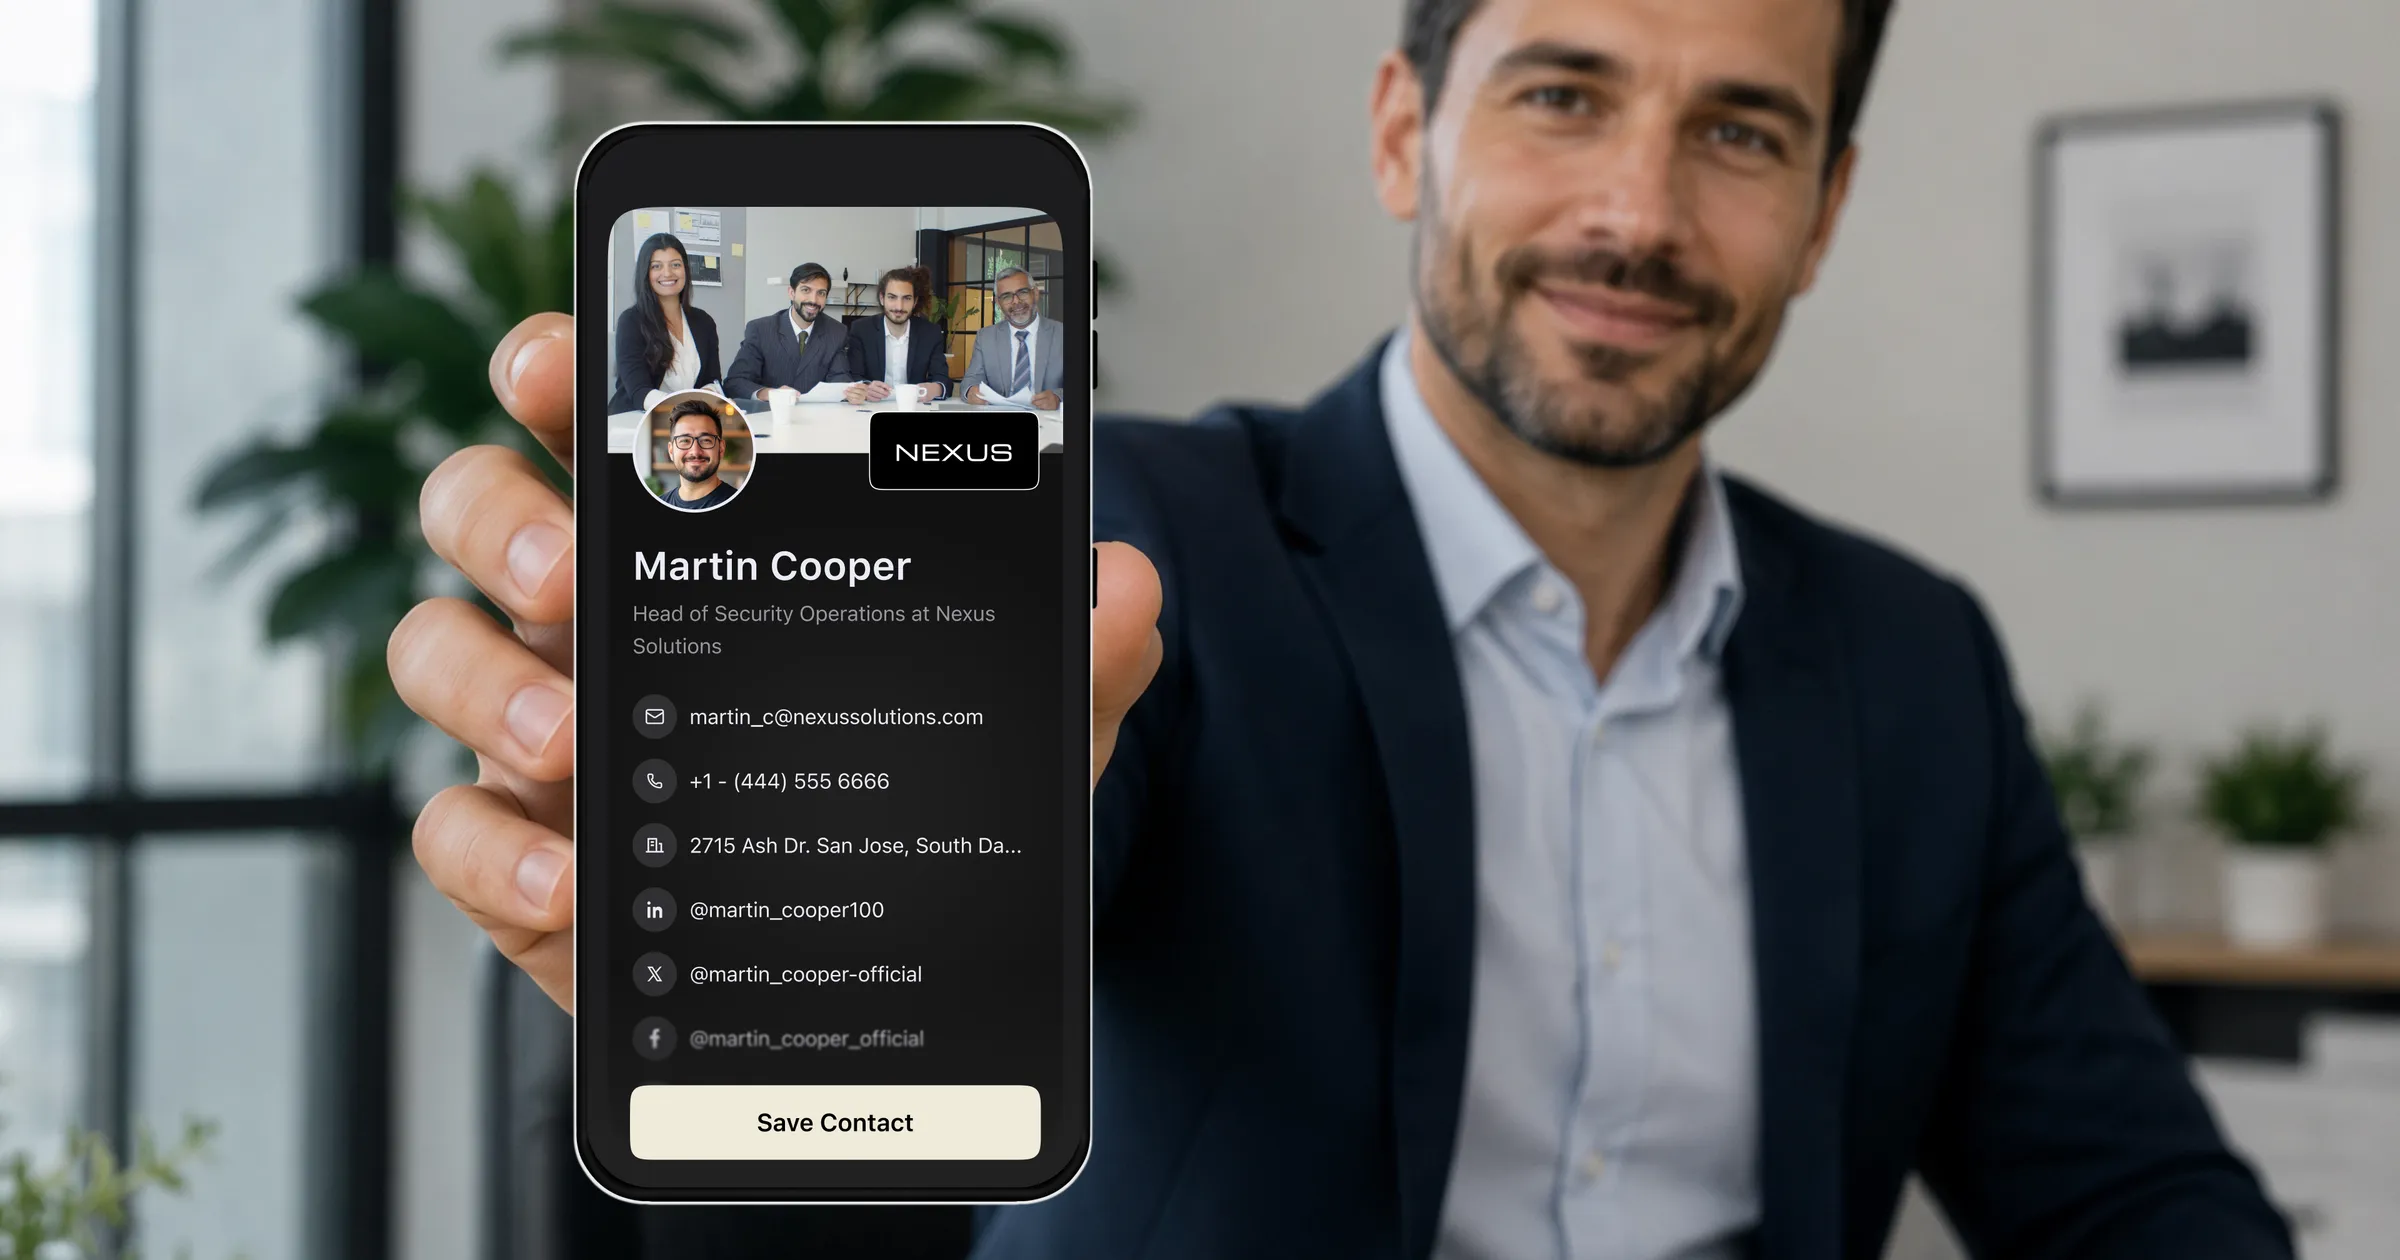
结论是安全的,只有一个前提需要说清楚,而这个前提说明了一切:二维码不是内容,而是一个地址。扫码等同于点开一个链接。安全问题从来不在那个黑白方块上,而在于链接通向哪里、目标页面由谁运营。
这个前提之所以重要,是因为骗子也注意到了同一件事。二维码钓鱼(quishing)的手法,就是引诱人们扫描通往逼真假页面的二维码。安全机构已经记录到多起此类行动:作案者把贴纸贴在停车计时器、餐厅桌面和会议指示牌上原本合法的二维码之上。
这些都不意味着二维码名片本身有风险,只说明围绕它的使用习惯值得弄明白。下面会讲:这些攻击实际是怎么运作的,如何在五秒内安全扫码,以及托管你自己名片的那个平台该查哪些方面。
二维码里到底装了什么
二维码是一段短文本的图形编码,而这段文本几乎总是一个 URL。它无法执行代码,无法自行安装任何东西,也读不到你手机里的数据。你扫码时,相机解码出这段文本,然后询问你是否打开。之后发生的一切,就是普通的网页浏览。
对名片这个场景来说,这是个好消息。名片二维码指向的是一个名片主页:姓名、职位、联系方式,以及一个保存到通讯录的按钮。在正常流程里既没有付款环节,也没有登录,更不需要输入任何凭据,这意味着攻击者几乎找不到值得模仿的东西。不过,如果根本没人扫得出这个码,上面这些就都无从谈起,而这是另一类问题,也远比安全问题常见:如果你要把二维码拿去印刷,请看二维码最小尺寸。
该有的思维方式
把二维码完全当成邮件里的链接来对待
陌生人发来的链接,你点开前会先扫一眼域名。同样的直觉,同样的保护效果。现在的手机都会在打开之前把目标 URL 显示给你。
趁着对话还热,先把提醒设好。
真实存在的风险,如实说明
二维码钓鱼:把人引向假页面的码
这是最主要的攻击方式。公共场所的一个二维码,通向一个冒充银行、停车缴费服务或登录界面的页面,向你索要账号密码或银行卡信息。它靠的是那个页面,而不是二维码本身,所以看清目标地址就能挫败它。
在印刷物上贴纸篡改
攻击者用自己的二维码,从物理上覆盖掉合法的印刷二维码。这对公共指示牌和海报确实是一种风险。但在交换名片的场景中,风险微乎其微,因为二维码显示在对方手机屏幕上,或者印在他亲手递给你的名片上。
高仿域名
目标地址一眼扫过去几乎没问题,实际上多了一个连字符、多了一个单词,或者换了个后缀。所以那个预览值得认真读一遍,而不是随便瞟一下。
在自己名片上透露过多
这是与你自己相关、而非与扫码方相关的风险。名片有一个公开的 URL,凡是你放上去的内容都是公开的。这正是名片的用途,但也意味着放不放个人手机号,是一个需要你刻意做出的决定,而不是默认动作。
五秒内安全扫码的做法
- 点击之前先读一遍 URL 预览。手机已经显示给你了,整类攻击成立的前提就是你不看。
- 看域名,不是看路径。第一个单斜杠之前的那一段才是关键。
- 任何名片二维码要你登录或输入支付信息,都值得怀疑。交换名片这件事从来不需要其中任何一项。
- 面对公共场所的印刷物,用手摸一摸二维码上有没有贴纸的边缘。而在面谈中别人直接递给你的名片上,这种风险基本不存在。
- 保持手机系统更新。浏览器和操作系统的更新里包含了钓鱼防护,能拦住已知的恶意地址。
全部功夫就这么多。它只花掉几秒钟,却排除了几乎所有实际风险,这也是安全团队把二维码看作一项可控的日常技术、而不是要避而远之的东西的原因。
名片背后的平台该查什么
当你分享二维码名片时,你同时也在请别人信任托管它的那家服务,而你收集到的联系人也交给了这家服务。在长期使用之前,值得先确认几件事:
传输中与存储时的加密
你的数据在传输过程中和存储状态下都应当被加密。ConnectMachine 对传输中和存储中的数据都做加密。
对是否出售数据给出明确回答
联系人数据是有价值的,有些免费服务靠它变现。ConnectMachine 不出售你的数据,你的联系人默认私密。
一个可辨认、稳定的域名
你的名片应当放在一个收件人在预览里读得懂、也信得过的域名下。每一张 ConnectMachine 名片都有一个可以直接分享的公开浏览器 URL,这也意味着别人完全不用扫码就能打开你的名片。
合规立场
确认这家服务符合 GDPR 要求,并且在你所处地区有此需要时提供数据本地化。
分享时如何保护自己的隐私
关于安全的讨论,通常都围绕扫码的那一方。对你更有用的问题是:你的名片透露了什么,毕竟名片存在的意义就是递给刚认识的人。
- 个人手机号放不放,要想清楚再决定。一个工作号码、一个预约日程的链接,或者一个邮箱地址,往往就足以让对话继续下去。
- 如果你所在的行业看重资质,就把执业资格和证照信息放到名片上,因为这正是别人想核实的那类信息。
- 记住:名片页面天生就是公开的,而你收集到的联系人不该公开。心里把这两件事分清楚,并确认你用的平台也是这么处理的。
- 要用在实体材料上,就把二维码下载成适合印刷的文件,并且把印出来的东西当作不可撤回的,因为一张已经印好的名片你收不回来。
结论
对交换的双方来说,二维码名片都是安全的。对扫码方,目标地址预览化解了唯一值得担心的那一类攻击。对分享方,真正该问的是平台层面的问题:加密、数据处理方式,以及一个值得信任的域名,而不是二维码本身。
跟它所取代的方式相比,它的风险确实更低。一张纸质名片进了陌生人的口袋,既没有预览,也无法撤回,你更不知道它最后去了哪里。
当你不再纠结二维码本身,接下来的问题就是把它放在哪里。印在名片上是最显而易见的位置;而视频通话的虚拟背景是大多数人都忽略的一处,它会在你接的每一通电话里发挥作用,你连一句话都不用说。